
Retour sur la journée de la sécurité informatique organisée par Heise à Mainz
Si vous ne connaissez pas vos actifs, vous ne pouvez pas les protéger
La sécurité de la chaîne d’approvisionnement ne se limite pas aux logiciels. Pourquoi la gestion des identités et des accès avait sa place lors de la journée de la sécurité informatique organisée par Heise à Mainz.
Inhaltsverzeichnis
Le 6 mai, une centaine de responsables de la sécurité informatique se sont réunis sur le campus de l’université de Mainz pour aborder une question qui semble simple, mais qui, dans la pratique, dépasse néanmoins les capacités de la plupart des organisations. Comment sécuriser une chaîne de valeur dont on ne contrôle que la moitié ?
Cette année, la journée Heise consacrée à la sécurité informatique avait pour thème principal « la sécurité de la chaîne d’approvisionnement ». Une journée, neuf interventions, des intervenants issus du secteur bancaire, de la recherche, des tests d’intrusion, de la sécurité des produits et de la gestion des identités. Ceux qui s’attendaient à un événement rempli de démonstrations d’outils et de présentations de produits ont été déçus, dans le bon sens du terme. Le fil conducteur de la journée n’était pas technique, mais organisationnel. Avant de se servir d’un outil, il faut savoir ce que l’on souhaite réellement protéger.
Neuf conférences, un fil conducteur
La diversité des thèmes abordés a fait de cette journée un moment particulier. La matinée a été consacrée à la cybersécurité dans le secteur financier, abordée simultanément du point de vue des attaquants et des défenseurs, au renforcement de la sécurité des systèmes dans la chaîne d’approvisionnement (avec possibilité d’audit), ainsi qu’à la question de savoir ce que la cyber-résilience peut apprendre de la culture de l’erreur dans le secteur aéronautique. L’après-midi a été consacrée aux résultats de recherches sur les collaborations externes en cas de cybercrises, à une analyse approfondie de l’authentification FIDO comme protection contre les attaques visant la chaîne d’approvisionnement logicielle, ainsi qu’au rôle du CERT@VDE dans le cadre de la loi sur la cyber-résilience. Un intervenant spécialisé dans la gestion des incidents a clôturé la journée avec ce qui était peut-être le titre de présentation le plus franc de la journée : « hope is not a strategy ». Sans concession, divertissant, avec un appel clair : faire le ménage. Maintenant.
Traduit avec DeepL.com (version gratuite)
Aussi différentes que fussent les perspectives, le schéma se répétait. Celui qui ne connaît pas son infrastructure ne peut pas la protéger. Celui qui n’a pas défini de processus ne tirera aucun bénéfice, même du meilleur outil qui soit.
Pourquoi aborder l’IAM lors d’un événement consacré à la chaîne d’approvisionnement ?
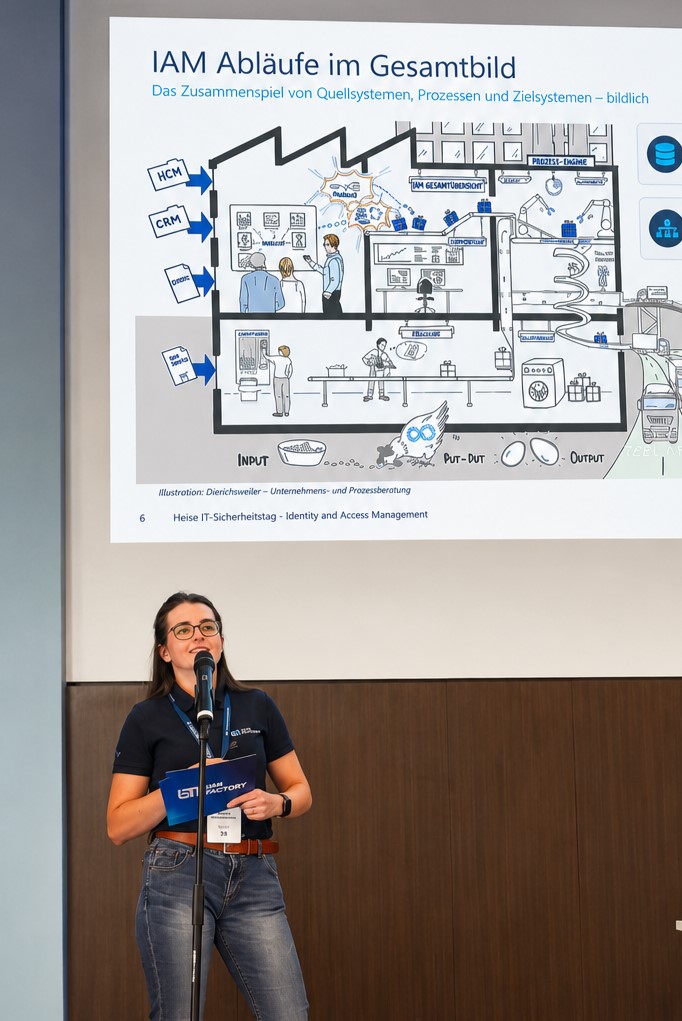
Entre ces interventions, il y a eu une présentation qui, à première vue, ne semblait pas s’inscrire dans le cadre général. Notre collègue Sarah Ringelspacher, responsable de la sécurité de l’information chez IAM Factory AG, a abordé le thème de la gestion des identités et des accès, de la personne à l’autorisation.
L’infrastructure informatique d’un établissement d’enseignement supérieur est toutefois souvent très complexe : les étudiants, les enseignants, le personnel administratif et les partenaires externes ont besoin d’accéder à une multitude de systèmes, allant de la gestion du campus aux plateformes d’apprentissage, en passant par les services de messagerie électronique et les services cloud. La gestion de ces accès et autorisations constitue un défi tant sur le plan logistique que sur celui de la sécurité, qui est pratiquement impossible à relever sans un système professionnel de gestion des identités et des accès. Cela est d’autant plus vrai que les établissements d’enseignement supérieur allemands peinent à recruter et à fidéliser du personnel expérimenté.
La souveraineté numérique chez IAM Factory
L’IAM n’est pas seulement l’affaire du groupe
Sarah a montré où la gestion des identités et des accès (IAM) est réellement mise en œuvre aujourd’hui, et où ce n’est pas le cas. Les banques et les grands groupes utilisent l’IAM depuis des années, poussés par les exigences réglementaires et la complexité même du sujet. Les universités, les administrations et les organisations à but non lucratif, en revanche, passent entre les mailles du filet, bien que les défis y soient tout aussi importants. Trois facteurs se conjuguent : des structures de personnel allégées avec peu de personnel informatique dédié, des budgets serrés assortis de longues procédures d’approbation, et l’absence pendant longtemps de pression réglementaire qui aurait contraint à agir.
La situation évolue actuellement plus rapidement que ne peuvent réagir bon nombre de ces organisations.
De l’embauche à la radiation
Sarah a illustré la complexité réelle du cycle de vie des identités à l’aide de l’exemple d’un établissement d’enseignement supérieur. Le principe de base semble simple : Joiner, Mover, Leaver. Une personne rejoint l’organisation, elle se voit attribuer des accès. Une personne change de poste, ses autorisations doivent évoluer en conséquence. Une personne quitte l’organisation, ses accès sont bloqués. Trois situations qui semblent gérables en tant que trois processus distincts.
Mais un établissement d’enseignement supérieur ne compte pas uniquement des collaborateurs. Les étudiants passent par l’inscription, le changement de semestre, le changement de filière et, à un moment donné, la désinscription, chacune de ces étapes modifiant leurs droits d’accès. À cela s’ajoutent des prestataires externes avec leurs propres procédures d’intégration et de départ, des mandataires spécifiques tels que les membres du sénat occupant des rôles spéciaux à durée déterminée, ainsi que des partenaires de recherche issus d’autres institutions, connectés via la fédération. Gérer tout cela manuellement revient à perdre le fil. Et quand on perd la vue d’ensemble, on se retrouve avec des accès oubliés, ce qui constitue l’un des vecteurs d’intrusion les plus courants pour les pirates.
Sarah a décrit le processus standard IAM en trois étapes : les systèmes sources, tels que la gestion des ressources humaines ou la gestion du campus, fournissent les données. Un moteur de processus gère les validations, les règles et les autorisations. Au final, on aboutit à un provisionnement automatisé dans les systèmes cibles, à savoir les services d’annuaire, les applications métier et les services cloud. Ce qui caractérise l’ensemble du processus : des états clairement définis, des transitions traçables, des journaux auditable.
Ou, comme l’indiquait une diapositive : IAM est la « colonne vertébrale logistique » ; il détermine qui a accès à quoi et quand.
La souveraineté numérique chez IAM Factory
Quand la situation devient grave : l’IAM face à un incident de sécurité
La partie la plus passionnante de la présentation était sans doute celle consacrée aux incidents de sécurité. Sarah accompagne actuellement la reconstruction du système informatique d’un établissement d’enseignement supérieur à la suite d’un incident de sécurité, et cela se ressent dans ses diapositives. Que se passe-t-il lorsque le service d’annuaire est corrompu et que des milliers de comptes doivent être recréés ? Lorsque des intervenants externes chargés de la gestion des incidents ont besoin d’un accès à court terme, mais que celui-ci doit être contrôlé et limité dans le temps ? Lorsque des applications compromises sont remplacées par de nouvelles et que les modèles d’autorisation existants doivent néanmoins rester transférables ?
Sans IAM, cela se traduit par des listes Excel, des responsabilités floues et la question récurrente de savoir si tous les anciens dossiers ont bien été traités. Avec IAM, la réattribution des droits peut être largement automatisée. Les modèles de rôles peuvent être adaptés aux nouveaux systèmes cibles, au lieu d’être recréés de toutes pièces. Pour les intervenants externes, il existe des workflows réglementés assortis d’une date d’expiration claire.
Ceux qui, lorsqu’ils parlent de « sécurité de la chaîne d’approvisionnement », ne pensent qu’à la chaîne d’approvisionnement logicielle, passent à côté de cet aspect. En cas d’urgence, c’est l’infrastructure d’identité qui détermine la rapidité avec laquelle une organisation peut redevenir opérationnelle.
La souveraineté numérique commence par l’identité
Pour conclure, Sarah a abordé le thème de la souveraineté numérique. Sa thèse : la souveraineté, c’est conserver sa capacité d’agir en toute autonomie. Lorsque les processus sont clairement définis et documentés, l’organisation ne dépend plus du savoir-faire implicite de certaines personnes. Les interfaces ouvertes et la normalisation facilitent le changement de fournisseur, car l’organisation n’est pas contrainte de s’enfermer dans un système propriétaire. Le lieu d’exploitation reste librement choisissable, que ce soit sur site, dans le cloud ou en mode hybride. Et il existe désormais des alternatives open source européennes abouties, prêtes à être utilisées en production.
C’est justement ce dernier point qui touche une corde sensible chez les organismes publics. Dans le cadre de nos projets, nous constatons régulièrement que la question « Quelles dépendances pouvons-nous nous permettre ? » n’est posée que lorsque le changement serait déjà d’un coût exorbitant.
Le véritable bilan de la journée
Si neuf interventions, présentées sous des angles totalement différents, permettent de tirer une conclusion commune, c’est bien celle-ci : seul celui qui connaît son infrastructure, ses chaînes d’approvisionnement et ses actifs est en mesure de les protéger. Cela vaut aussi bien pour la chaîne d’approvisionnement logicielle que pour les identités et les autorisations, aussi bien pour les banques que pour les établissements d’enseignement supérieur et les opérateurs d’infrastructures critiques.
La technologie nécessaire existe, les exigences réglementaires sont définies. Ce qui fait défaut dans de nombreuses organisations, c’est l’étape préalable : examiner la situation, faire le tri, définir les processus. Ce n’est qu’ensuite qu’il faut passer à l’automatisation.
Si vous avez encore des questions après la présentation ou si vous souhaitez savoir à quoi pourrait ressembler un projet IAM au sein de votre propre organisation, vous pouvez nous contacter via le formulaire de contact ou en nous appelant directement au +49 6131 4811 100.
Demande de démonstration
Découvrez IAM Factory en action
Lors d’une présentation personnalisée, nous vous montrerons
comment notre solution SaaS modulaire fonctionne dans la pratique.
Découvrez en pratique une solution moderne de gestion des identités et des accès et obtenez des réponses à vos questions.